
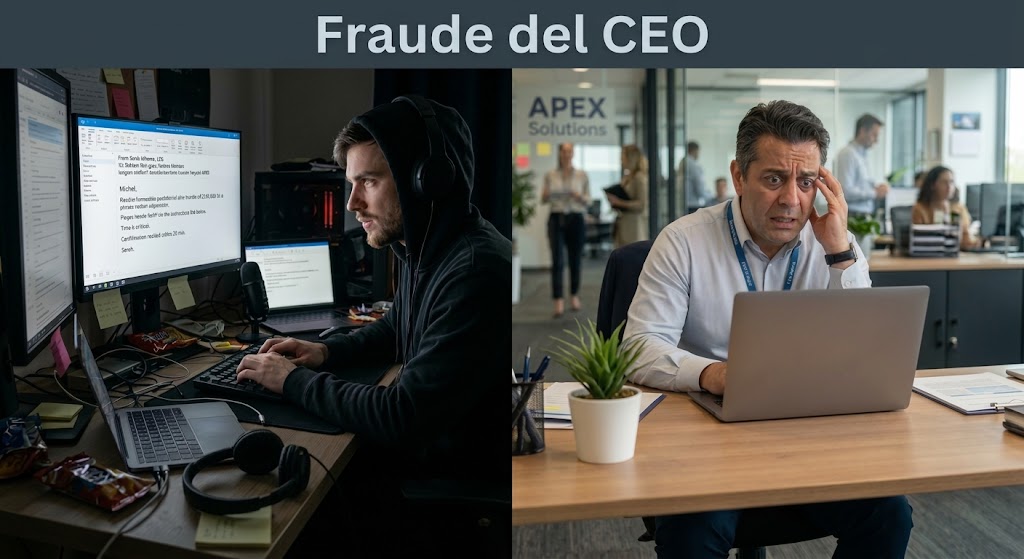
Un correo del director general pidiendo una transferencia urgente y confidencial. Una llamada del «proveedor de siempre» avisando de que ha cambiado de banco. Una videollamada en la que el director financiero aparece en pantalla y da la orden. Ninguno de ellos es real, y el dinero sale igualmente de la cuenta.
Eso es el fraude del CEO, y ya no es un problema de grandes multinacionales. En el primer semestre de 2026, el 9,8 % de las consultas que las empresas hicieron al 017 de INCIBE fueron por este tipo de engaño, en un servicio cuyas consultas casi se han duplicado en un año. Y es un fraude especialmente traicionero, porque no hay ningún sistema hackeado: hay una persona de la empresa que hace la transferencia convencida de que obedece a su jefe. Cuando eso ocurre, solo un ciberseguro bien contratado permite recuperar el dinero.
Qué es el fraude del CEO y qué formas adopta
El fraude del CEO es una estafa de ingeniería social en la que el delincuente se hace pasar por alguien con autoridad (un directivo, un socio, un proveedor) para conseguir que un empleado haga un pago. En inglés se agrupa bajo el nombre Business Email Compromise (BEC), aunque hoy ya no llega solo por correo.
| Variante | Cómo se presenta | Quién suele caer |
|---|---|---|
| Falso directivo | «Estoy cerrando una operación confidencial, necesito que hagas esta transferencia hoy y no lo comentes» | Administración, contabilidad, dirección financiera |
| Falso proveedor o cambio de IBAN | Factura auténtica o casi, con un aviso de que la cuenta bancaria ha cambiado | Cuentas a pagar, administradores de fincas |
| Falso abogado o asesor | Un supuesto bufete o auditor que respalda la operación del «jefe» con documentos falsos | Directores financieros |
| Voz o vídeo clonado con IA | Llamada o videollamada con la voz y la cara del directivo, generadas con deepfake | Cualquiera que reciba órdenes por teléfono o vídeo |
| Cuenta de correo comprometida | El mensaje sale de la cuenta real del directivo o del proveedor, tras robarle la contraseña | Todos, porque el remitente es legítimo |
Lo que tienen en común es la receta: autoridad, urgencia y secreto. El estafador no necesita romper ningún sistema; le basta con que alguien de confianza se salte el procedimiento una sola vez.
Casos reales en España
No hace falta mirar fuera para entender el alcance del problema. Estas son algunas de las noticias que han trascendido en España en los últimos años:
| Fecha | Caso | Qué pasó |
|---|---|---|
| Julio 2026 | Red desarticulada en Barcelona, Girona, Tarragona y Oporto | La Policía Nacional detiene a cuatro personas de una organización que movió 140 millones de euros con fraude del CEO y BEC, usando más de 800 cuentas bancarias y 67 mulas. Solo se pudieron congelar 3 millones. |
| Febrero 2026 | Voz clonada de un gerente | INCIBE registró el caso de una empresa del sector comercial en el que los delincuentes clonaron con IA la voz de su gerente para desviar pagos a cuentas fraudulentas. |
| Febrero 2025 | Ribera Salud (Valencia) | Suplantando a directivos de su accionista francés y con documentos bancarios falsos, los estafadores lograron que el director financiero transfiriera 888.586 euros a Hong Kong. Lo detectó dos días después y el banco pudo revertir la operación. |
| Abril 2024 | Operación Urazandi (Bizkaia) | La Guardia Civil identifica a cuatro personas que, suplantando a directivos por correo, estafaron 518.000 euros a empresas de Erandio, Jaén y otros cuatro países, blanqueando el dinero con sociedades pantalla creadas con mulas. |
| Diciembre 2022 | Red en Madrid, Albacete y Valencia | El Ministerio del Interior informa de 15 detenidos por interceptar negociaciones comerciales de empresas y desviar 850.000 euros en transferencias a diez países. |
Dos lecciones salen de estos casos. La primera: la rapidez lo decide todo. Ribera recuperó el dinero porque reaccionó en 48 horas; en la red desarticulada en 2026, el dinero se dispersaba por cientos de cuentas y se recuperó una mínima parte. La segunda: oír la voz del jefe ya no es prueba de nada. Como recuerdan los expertos citados por IT User, bastan 30 segundos de audio para clonarla.
Anatomía del ataque: de LinkedIn a la transferencia
Un fraude del CEO bien hecho no es improvisado; es un trabajo de semanas que sigue casi siempre los mismos pasos:
- Investigación. El estafador estudia la empresa en su web, LinkedIn, notas de prensa y redes: quién es el director general, quién paga las facturas, qué proveedores hay, cuándo viaja la dirección. Un vídeo o un pódcast del directivo basta para clonar su voz.
- Acceso o imitación. O bien roba la contraseña del correo de un directivo o proveedor con un phishing, o bien registra un dominio casi idéntico (por ejemplo, una letra cambiada) para escribir desde él.
- Observación. Si ha entrado en un buzón real, lee en silencio las conversaciones para copiar el tono, las firmas y el calendario de pagos.
- El golpe. Llega la orden: una adquisición confidencial, una factura con nueva cuenta, un pago que «no puede esperar». Suele coincidir con viernes por la tarde, vacaciones o un viaje del directivo, para que no se le pueda llamar.
- Refuerzo. Si el empleado duda, aparecen un falso abogado, un documento bancario o, cada vez más, una llamada o videollamada con la voz clonada del jefe.
- Dispersión del dinero. En cuanto se hace la transferencia, el dinero salta a cuentas de mulas en varios países en cuestión de horas. Cada hora que pasa reduce la posibilidad de recuperarlo.
El punto débil no es la tecnología, sino el procedimiento: si la empresa no exige verificar por otro canal cualquier cambio de cuenta o pago urgente, el ataque solo necesita ser convincente una vez.
El ciberseguro: la única red que te devuelve el dinero
Los casos españoles lo dejan claro: cuando el fraude del CEO funciona, el dinero casi nunca vuelve. En la red desarticulada en 2026 se movieron 140 millones y solo se congelaron 3; Ribera Salud lo recuperó porque tuvo la suerte de detectarlo en 48 horas, algo que la mayoría de empresas no consigue. La formación y los procedimientos reducen el riesgo, pero ninguna medida lo elimina: basta un empleado con prisa un viernes por la tarde, o una voz clonada lo bastante convincente.
Por eso el ciberseguro es la pieza que no puede faltar. Es la única solución que actúa cuando todo lo demás ha fallado: indemniza la pérdida, paga a los expertos que investigan qué ha pasado y asume la defensa si un cliente o proveedor reclama. Sin él, una sola transferencia engañada puede llevarse el beneficio de un año, o la empresa entera.
Un buen ciberseguro responde ante un fraude del CEO en todos estos frentes:
| Qué ocurre | Cómo responde un ciberseguro bien contratado |
|---|---|
| Un empleado transfiere dinero engañado por un falso directivo | Indemniza la pérdida mediante la cobertura de fraude por ingeniería social |
| Se paga a un falso proveedor por un cambio de IBAN | Cubierto por la misma garantía de ingeniería social |
| La orden sale de un correo de la empresa hackeado | Cubre el fraude informático y la investigación forense del buzón |
| Se expusieron datos personales | Paga la notificación a la AEPD y a los afectados |
| Un cliente o proveedor reclama porque el fraude salió de tu correo | Asume la defensa y la indemnización por responsabilidad civil |
| Hace falta reaccionar en las primeras horas | Pone a tu disposición un equipo de respuesta 24/7 que sabe cómo actuar con el banco y la policía |
La clave está en contratarlo bien. No todas las pólizas incluyen la cobertura de ingeniería social por defecto, y algunas la limitan con un sublímite bajo o la condicionan a haber verificado el pago por otro canal. Por eso conviene contratarlo de la mano de un especialista que revise que la póliza cubre la suplantación por correo, voz y vídeo, con un límite acorde a los importes que mueve tu empresa.
Cómo protegerse: ciberseguro primero, buenas prácticas después
El ciberseguro es la base de la protección, y estas medidas lo complementan: reducen las probabilidades de sufrir el fraude y, además, son las que las aseguradoras valoran al ofrecer mejores condiciones.
Medidas para la empresa
- Doble verificación por otro canal. Todo cambio de cuenta bancaria o pago urgente se confirma llamando a un número que ya tenías, nunca al que viene en el mensaje.
- Doble firma en pagos. Por encima de un importe, ninguna transferencia sale con la autorización de una sola persona.
- Una palabra clave interna para órdenes por teléfono o vídeo, que una voz clonada no puede conocer.
- Autenticación en dos pasos en el correo de toda la plantilla, empezando por dirección y administración.
- Protección del dominio (SPF, DKIM y DMARC) para que nadie pueda enviar correos haciéndose pasar por tu empresa.
- Formación con casos reales: que el equipo de administración sepa que la urgencia y el secreto son señales de alarma, y que nadie será reprendido por verificar una orden del jefe.
Si ya ha ocurrido: las primeras horas
- Llama de inmediato a tu banco para pedir la retrocesión o el bloqueo de la transferencia. Es lo que permitió a Ribera Salud recuperar el dinero.
- Denuncia ante la Policía Nacional o la Guardia Civil, aportando correos, cabeceras y justificantes.
- Comunica el siniestro a tu aseguradora dentro del plazo que marque la póliza, antes de contratar a nadie por tu cuenta.
- Cambia contraseñas y revisa reglas de reenvío en los buzones por si el correo fue comprometido.
- Pide orientación gratuita al 017 de INCIBE.
Checklist antes de firmar la póliza
- ¿Incluye fraude por ingeniería social y con qué sublímite?
- ¿Cubre la suplantación por voz y vídeo, o solo por correo electrónico?
- ¿Cubre el pago a un falso proveedor por cambio de IBAN?
- ¿Qué verificaciones exige antes de un pago para que el siniestro sea aceptado?
- ¿Incluye responsabilidad frente a clientes o proveedores si el fraude salió de tu correo?
- ¿Tiene sentido complementarla con una póliza de crimen por los importes que muevo?
Comparativa: aseguradoras clásicas frente a un modelo insurtech
No todos los ciberseguros están pensados igual para el fraude del CEO. Las aseguradoras clásicas ofrecen productos sólidos centrados en indemnizar después del incidente; los modelos insurtech como Xeoris integran además tecnología y formación continua para reducir la probabilidad de que el engaño llegue a producirse. Esta comparativa se basa en la información pública de cada producto:
| Mapfre (Santander Mapfre CiberSeguro) | Allianz (BBVA Allianz Ciberseguro) | Caser (Ciber Seguridad Plus) | Xeoris (ciberseguro inteligente) | |
|---|---|---|---|---|
| Tipo de entidad | Aseguradora, comercializado por banca | Aseguradora, comercializado por banca | Aseguradora | Insurtech especializada en ciberriesgos |
| Cobertura de fraude por ingeniería social o suplantación | No se menciona en su información pública | Sí, pérdidas por phishing, smishing y vishing | Cubre el uso fraudulento de identidad; no menciona la ingeniería social de forma expresa | Sí, suplantación de identidad (fraude en transferencias) y robo de fondos electrónicos |
| Prevención incluida | Análisis de vulnerabilidades, antivirus y asesoramiento en protección de datos | Servicios de prevención y asistencia informática ilimitados | No describe servicios de prevención; exige que la empresa ya tenga medidas propias | Monitorización, auditoría y escaneo de sistemas |
| Formación de empleados | No se menciona | No se menciona | No se menciona | Formación continua incluida |
| Precio adaptado al nivel de seguridad real | No se indica | Cuestionario simplificado | Según facturación | Sí, la prima se ajusta a las medidas de seguridad de la empresa |
| Precio de partida publicado | No publicado | No publicado | No publicado | Desde 15 €/mes |
Fuentes: Santander Mapfre, BBVA Allianz, Caser, Xeoris. Consultadas en octubre de 2026; las condiciones pueden cambiar y cada póliza debe revisarse en detalle.
La diferencia de fondo está en el enfoque. Frente al fraude del CEO, la indemnización es imprescindible, pero llega después del golpe. Un modelo como el de Xeoris combina esa indemnización con lo que de verdad frena este fraude: empleados formados para detectar el engaño, sistemas monitorizados y una prima que premia a la empresa que se protege. Para una pyme sin departamento de informática, tener todo eso en un solo producto marca la diferencia.
El fraude del CEO no necesita hackear nada: le basta con una persona de confianza que crea estar obedeciendo a su jefe. Y con la IA clonando voces en segundos, ninguna empresa española, por pequeña que sea, puede dar por hecho que no le pasará. Los procedimientos y la formación reducen el riesgo, pero cuando el dinero sale de la cuenta solo hay una herramienta que lo devuelve: un ciberseguro con cobertura de ingeniería social bien contratado. Revisa hoy si tu póliza la incluye; si no tienes ciberseguro, es el momento de contratarlo.
Fuentes
- Red Seguridad: El servicio 017 de INCIBE atiende 95.000 consultas en seis meses (01/09/2026)
- Derecho de la Red: La Policía Nacional desmantela una red que blanqueó 140 millones con fraude del CEO (15/07/2026)
- IT User: La IA lleva a un nuevo nivel el fraude del CEO (18/08/2026)
- Seguros TV: El INCIBE registra múltiples casos de fraude con voz clonada mediante IA (07/04/2026)
- El Español: Ribera sufre el fraude del CEO (14/05/2025)
- COPE: La Guardia Civil desarticula un grupo que estafó más de 500.000 euros con el fraude del CEO (29/04/2024)
- Ministerio del Interior: La Policía Nacional desarticula una organización dedicada al fraude del CEO (05/12/2022)
