
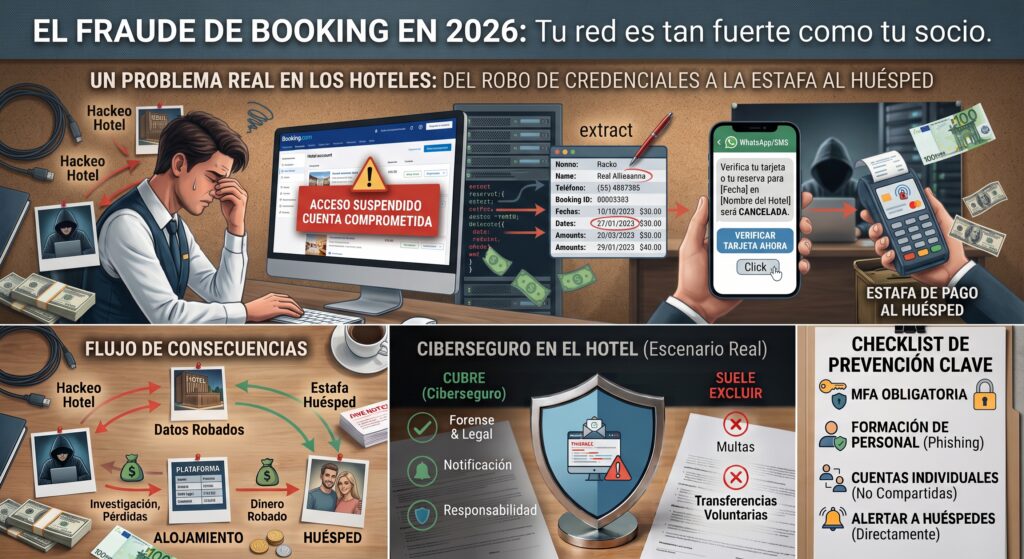
Booking.com no necesitó que nadie entrara por su puerta principal para sufrir uno de los incidentes más sonados de 2026: bastó con que entraran por la de sus hoteles. El 13 de abril la compañía confirmó que terceros no autorizados habían accedido a datos de reservas de sus clientes, y para entonces los estafadores ya llevaban semanas usándolos en mensajes de WhatsApp casi indistinguibles de los reales.
El caso es una lección de manual para cualquier empresa que dependa de una plataforma, de un proveedor o de un socio: tu riesgo cibernético no acaba en tu red. Y es, también, el mejor argumento para entender qué cubre (y qué no) un ciberseguro cuando el ataque llega disfrazado de alguien de confianza.
Qué ha pasado: un problema que viene de lejos
La brecha de abril de 2026 no es un hecho aislado, sino el último capítulo de un patrón que se repite desde hace casi una década: los atacantes no rompen los sistemas centrales de Booking, sino las cuentas de los alojamientos que trabajan con la plataforma.
| Fecha | Incidente | Qué ocurrió |
|---|---|---|
| Junio 2026 | Ola de phishing de verano | Hornetsecurity detectó más de 45.000 correos maliciosos suplantando a Booking en una sola semana, con falsos avisos de cancelación que acaban instalando malware. |
| 13 abril 2026 | Brecha de datos de reservas | Booking confirma que terceros accedieron a nombres, emails, direcciones, teléfonos y mensajes con los alojamientos. Restablece los PIN de las reservas y no revela cuántos clientes están afectados. Sin datos de tarjetas. |
| Marzo 2025 | Campaña ClickFix contra hoteles | Microsoft atribuye a Storm-1865 una campaña que suplanta a Booking ante personal hotelero para instalar malware que roba credenciales. |
| Jun 2023 – Sep 2024 | Fraude en Reino Unido | Action Fraud recibe 532 denuncias por cuentas de hotel secuestradas y cobros falsos a huéspedes, con unas pérdidas de 370.000 libras (Insurance Business). |
| 2021 | Multa del regulador neerlandés | 475.000 € de multa por notificar tarde una brecha de 2018: ingeniería social telefónica a 40 hoteles en Emiratos, datos de más de 4.000 clientes y tarjetas de 300. |
El hilo común es claro: cada vez que el eslabón débil es un tercero, el daño acaba en el cliente final y el coste se reparte entre plataforma, alojamiento y viajero.
Anatomía del fraude: cómo se convierte un clic en una estafa
Todo el ataque descansa sobre un único punto de entrada: un empleado de hotel que cae en un engaño. A partir de ahí, la cadena funciona casi sola:
- Señuelo al hotel. El personal recibe un correo que parece de Booking o de un huésped (una queja, una reseña negativa, una cancelación).
- Instalación del malware. El enlace lleva a una página con un CAPTCHA falso que pide copiar y pegar un comando en el ordenador. Es la técnica conocida como ClickFix, que da al atacante control remoto del equipo.
- Robo de credenciales. Con el equipo comprometido, el atacante obtiene el acceso a la extranet del alojamiento en Booking.
- Extracción de datos reales. Desde ese panel ve nombres, teléfonos, fechas, importes y conversaciones de los huéspedes.
- Suplantación al cliente. El huésped recibe un mensaje (por WhatsApp, SMS, correo o incluso el chat de la plataforma) con los datos exactos de su viaje y una urgencia: «verifique su tarjeta o perderá la reserva».
- Cobro fraudulento. El enlace lleva a una página de pago clonada. El dinero desaparece y, a menudo, el cliente se queda también sin habitación.
Lo que hace a este fraude tan eficaz no son los datos financieros, sino el contexto: un mensaje que conoce tu hotel, tus fechas y tu número de reserva parece legítimo. Y como el viaje tiene fecha, la presión del tiempo juega a favor del estafador.
Quién paga la factura
Cuando el ataque entra por un hotel, roba datos de la plataforma y vacía la cuenta de un cliente, la pregunta incómoda es quién responde. La respuesta corta: todos acaban pagando algo.
| Actor | A qué se expone | Ejemplo de coste |
|---|---|---|
| Plataforma (Booking) | Obligación de notificar la brecha en 72 horas (art. 33 RGPD), sanciones, reclamaciones de clientes y daño reputacional | Multa de 475.000 € en 2021 solo por notificar tarde |
| Alojamiento | Responsable del acceso comprometido: investigación forense, restauración de equipos, posibles reclamaciones de huéspedes y de la propia plataforma, pérdida de reservas | Días con la extranet bloqueada en plena temporada |
| Huésped | Pago fraudulento que el banco no siempre devuelve, porque lo autorizó él mismo | Las pérdidas medias en Reino Unido rondan cientos de libras por víctima |
| Aseguradoras | Siniestros de ciberseguro, viaje y asistencia | Muchas pólizas de viaje excluyen las transferencias voluntarias a estafadores |
El matiz clave para una pyme turística es que el RGPD no exonera al hotel por ser «solo» un socio: si sus credenciales fueron la puerta de entrada y trata datos de huéspedes, también tiene obligaciones de seguridad, de notificación a la AEPD y de comunicación a los afectados. Como señala la prensa aseguradora, los suscriptores ya están mirando el reparto contractual entre plataforma, alojamiento e intermediarios cuando el fallo de uno provoca pérdidas en otro.
Qué cubre un ciberseguro en este escenario (y qué no)
Un ciberseguro bien diseñado cubre la mayor parte de lo que le ocurre a un hotel cuyo equipo cae en una campaña como la de Booking, pero no todo, y la diferencia suele estar en la letra pequeña. Este es el mapa típico, aunque cada póliza tiene su propio redactado:
| Escenario del caso Booking | ¿Cubierto habitualmente? | Matiz a revisar |
|---|---|---|
| Respuesta al incidente: forense, abogados, limpieza de equipos | Sí | Suele exigir usar los proveedores del panel de la aseguradora |
| Notificación a la AEPD y a los huéspedes afectados | Sí | Incluye a veces call center y monitorización de identidad para clientes |
| Pérdida de beneficios por la extranet o el PMS bloqueados | Sí | Existe una franquicia temporal (por ejemplo, 8 a 24 horas) antes de indemnizar |
| Reclamaciones de huéspedes por sus datos expuestos | Sí, responsabilidad civil por privacidad | Ojo con la exclusión de responsabilidad asumida por contrato frente a la plataforma |
| Defensa ante procedimientos sancionadores | Normalmente sí | La multa en sí, en España, generalmente no es asegurable |
| Fraude por ingeniería social contra la propia empresa (pagar una factura falsa) | Solo con extensión de fraude o cyber crime | Suele tener un sublímite bajo y exigir verificación previa del pago |
| Dinero que el huésped transfiere al estafador | No | Es una pérdida del cliente, no del asegurado; solo entra si el huésped reclama al hotel |
| Daño reputacional y gestión de crisis | A menudo, con sublímite | Revisar si cubre la pérdida de clientes posterior o solo la consultora de comunicación |
Dos ideas se desprenden del caso. La primera: la ingeniería social es el riesgo central y a la vez el peor cubierto, porque las aseguradoras la limitan con sublímites y condiciones, es imprescindible hacer un buen estudio por parte de la empresa que te haga el ciberseguro. La segunda: lo que declaras al contratar importa tanto como lo que cubres. Si en el cuestionario afirmas tener autenticación multifactor en todos los accesos y la extranet no la tenía, la aseguradora puede discutir el siniestro.
Qué hacer: prevención y póliza, en ese orden
El seguro no sustituye a la prevención; la premia. Las aseguradoras ya preguntan cómo se gestionan los accesos a los paneles de reservas, si hay MFA y qué plan existe ante la ingeniería social, así que estas medidas también abaratan la prima.
Para hoteles, apartamentos y pymes turísticas
- Activar la autenticación en dos pasos en la extranet de Booking y en el resto de canales y del PMS.
- Usar cuentas individuales por empleado, nunca una contraseña compartida en recepción.
- Formar al personal en una regla simple: ninguna web legítima pide pegar un comando en el ordenador.
- Separar el equipo que accede a las plataformas de reservas del que se usa para navegar o leer correo general.
- Avisar a los huéspedes en la confirmación de que el alojamiento nunca pedirá datos de tarjeta por WhatsApp ni enlaces de pago externos.
- Tener por escrito un plan de respuesta: a quién llamar, cómo cambiar credenciales y cómo avisar a Booking, a la AEPD y a la aseguradora.
Checklist antes de firmar un ciberseguro
- ¿Incluye fraude por ingeniería social y con qué sublímite?
- ¿Cubre incidentes originados en un tercero (plataforma, proveedor del PMS, channel manager)?
- ¿Cubre la responsabilidad frente a huéspedes por datos expuestos?
- ¿Cuál es la franquicia temporal para la pérdida de beneficios?
- ¿Ofrece servicio de respuesta a incidentes 24/7 en español?
- ¿Qué condiciones de seguridad exige (MFA, copias, antivirus) y las cumplo de verdad?
- ¿Qué plazo tengo para comunicar el siniestro a la aseguradora?
Conclusión
El caso Booking demuestra que en un ecosistema digital tu seguridad es tan fuerte como la del socio más débil, y que el atacante siempre elige ese eslabón. Para un hotel o cualquier pyme que viva de una plataforma, la pregunta ya no es si sufrirá un intento de suplantación, sino si estará preparada cuando llegue: con controles básicos bien implantados y con un ciberseguro que cubra de verdad la ingeniería social y los incidentes que nacen en terceros.
Fuentes
- BleepingComputer: New Booking.com data breach forces reservation PIN resets (13/04/2026)
- Malwarebytes: La filtración de datos de Booking.com proporciona a los estafadores lo que necesitan (16/04/2026)
- Insurance Business: Booking.com breach raises red flags for insurers (14/04/2026)
- IT User: El inicio del verano dispara las estafas de phishing contra el sector turístico (23/06/2026)
- Microsoft Security: Phishing campaign impersonates Booking.com (13/03/2025)
- EDPB: Dutch SA fines Booking.com for delay in reporting data breach
- TechCrunch: Booking.com confirms hackers accessed customers’ data (13/04/2026)
