
En 30 segundos: la noche del 11 al 12 de octubre de 2026, unos atacantes tomaron el control remoto de los controladores de frío de cientos de supermercados en Francia y subieron la temperatura de neveras y congeladores hasta 50 °C durante horas. Se tiraron toneladas de comida, hubo incendios y las pérdidas se cuentan en decenas de millones de euros. El fabricante de los equipos atribuye el problema a firmware desactualizado. La lección para cualquier negocio en España es doble: hoy un hacker puede romper cosas físicas, y ese daño puede quedar en tierra de nadie entre el ciberseguro y el seguro de daños si nadie lo ha revisado.
Qué pasó exactamente
El ataque se dirigió contra los sistemas que controlan y vigilan la refrigeración comercial, en concreto controladores del fabricante danés Danfoss (series AK-SM 800 y AK-SC 355). Estos equipos están conectados a internet para que el instalador frigorista pueda supervisarlos a distancia. Los atacantes los usaron para forzar ciclos de desescarche continuos y disparar la temperatura.
Las cifras conocidas a día de hoy:
| Dato | Cifra | Fuente |
|---|---|---|
| Tiendas afectadas en Francia | Entre 400 y 500, según los medios franceses | BFMTV vía Cybernews; Moncloa.com |
| Intermarché | 150 tiendas, neveras a 50 °C durante unas seis horas; todo el producto fresco desechado | Les Mousquetaires vía Reuters |
| Carrefour | 80 establecimientos | France 24 |
| Monoprix | Alrededor del 5 % de sus 490 tiendas | France 24 |
| Pérdidas estimadas | Decenas de millones de euros (Intermarché); dos supermercados de Alsacia, unos 270.000 € en stock | France 24; Cybernews |
| Daños adicionales | Incendios en varios establecimientos | Fiscalía de París vía Reuters |
| Otros países | España, Portugal, Polonia y Alemania con episodios similares | Sekoia vía France 24 |
Nadie ha reivindicado el ataque ni ha pedido rescate. La agencia francesa de ciberseguridad (ANSSI) investiga y, según una fuente del Gobierno francés citada por Reuters, ha identificado una vulnerabilidad en el software de Danfoss. El fabricante sostiene que los equipos afectados funcionaban con firmware antiguo y que llevaba tiempo recomendando actualizarlos. La firma de seguridad Claroty había publicado en agosto fallos en uno de estos controladores que permitían saltarse la autenticación, y existían parches.
Por qué esto va con tu negocio (aunque no tengas un supermercado)
El patrón no es exclusivo de las grandes cadenas. Cualquier negocio tiene hoy equipos físicos conectados a internet, a menudo instalados y mantenidos por un proveedor externo y con la contraseña de fábrica:
- Cámaras frigoríficas y vitrinas en hostelería, carnicerías, pastelerías, farmacias o laboratorios.
- Climatización y calderas de hoteles, oficinas y naves.
- Cámaras de vigilancia, alarmas y controles de acceso.
- Maquinaria industrial, placas solares y su software de supervisión.
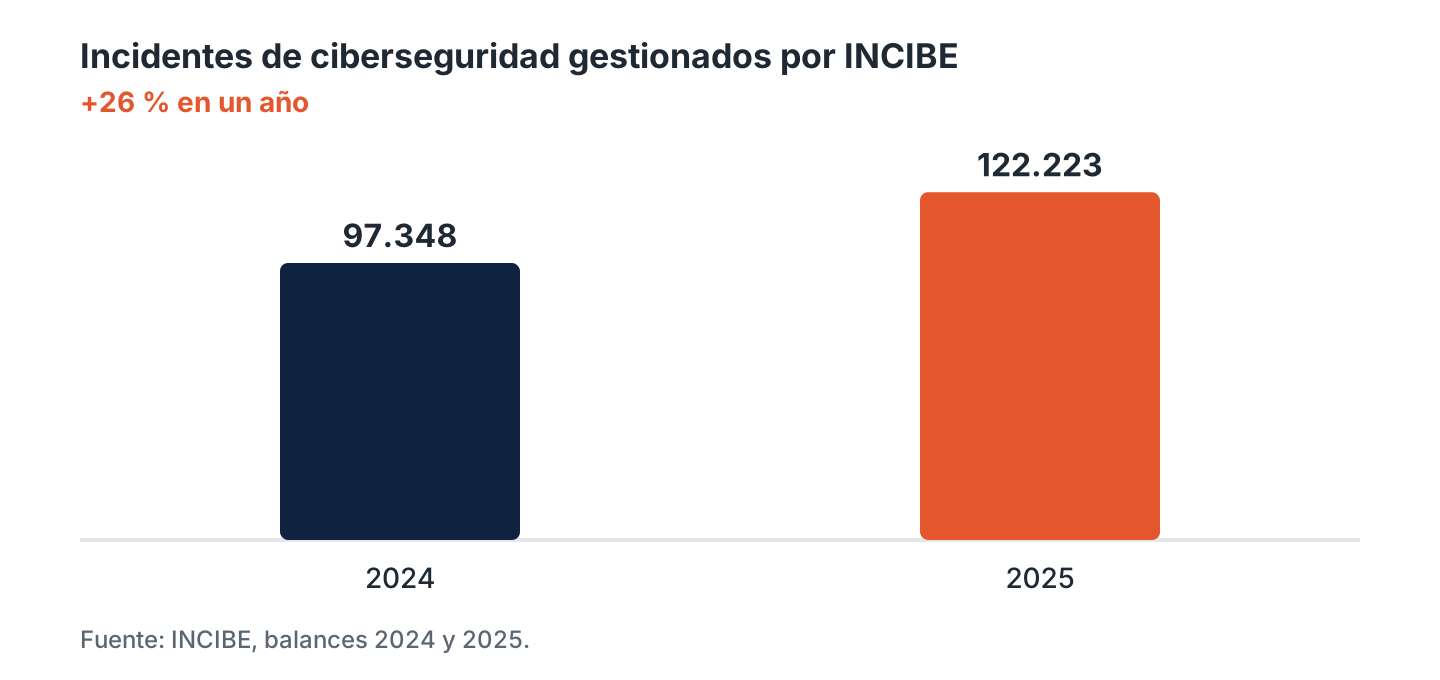
En España el riesgo es real: según un análisis citado por El Español, España concentra el 35 % de los sistemas fotovoltaicos expuestos a internet detectados en Europa (2.766). Eso no significa que estén atacados, sino que son accesibles. Y la presión general no para de crecer: NTT Data contó 879 incidentes graves en España en el primer semestre de 2026, un 45 % más, e INCIBE gestionó 122.223 incidentes en 2025, un 26 % más que el año anterior.
La pregunta clave: ¿quién paga la mercancía estropeada?
Aquí es donde la mayoría de empresas se lleva una sorpresa. Un ataque así genera tres tipos de pérdida, y cada una puede caer en una póliza distinta o en ninguna:
| Tipo de pérdida | Ejemplo en el caso de los supermercados | Dónde suele estar (o no) cubierta |
|---|---|---|
| Daños materiales | Comida desechada, equipos de frío dañados, incendio | Normalmente en el seguro de daños o multirriesgo, pero muchas de estas pólizas excluyen los daños causados por un ciberataque. Y muchos ciberseguros, a su vez, excluyen los daños materiales. |
| Pérdida de beneficios | Días con la sección de frescos cerrada o la tienda sin poder vender | En el ciberseguro, si la póliza incluye interrupción de negocio por ciberincidente y define bien qué sistemas cuentan (no solo los informáticos, también los de control) |
| Gastos de respuesta | Forense, técnicos, restauración de los controladores, comunicación | Es el núcleo del ciberseguro: servicios de respuesta a incidentes |
A ese hueco entre pólizas el sector lo llama riesgo ciber silencioso: daños que nadie excluyó ni incluyó expresamente y que se discuten el día del siniestro. Desde hace unos años las aseguradoras están cerrando esa ambigüedad, normalmente con exclusiones claras en las pólizas de daños. Por eso es imprescindible revisar las dos pólizas juntas.
Hay un segundo matiz importante: el ataque llegó a través de un proveedor. En muchos casos el acceso remoto es del frigorista o del mantenedor. Conviene comprobar si tu ciberseguro cubre la interrupción cuando el fallo está en un tercero (a menudo se llama interrupción dependiente o de proveedor) y qué dice tu contrato con ese proveedor sobre seguridad y responsabilidad.
Antes de contratar: una póliza estudiada y con controles técnicos
Un ciberseguro no se compra como un seguro de coche. Todas las aseguradoras exigen medidas técnicas mínimas (copias de seguridad, antivirus o EDR, doble factor, actualizaciones) y preguntan por ellas en el cuestionario. Si tras el siniestro esas medidas no existían, el problema llega en el peor momento. Por eso recomendamos estudiar la póliza antes de firmarla, junto con el estado real de tus sistemas.
Tres opciones del mercado español que combinan seguro y servicios técnicos:
| Aseguradora | Producto | Medidas técnicas incluidas | Qué destaca |
|---|---|---|---|
| Xeoris | Ciberseguro inteligente para pymes | Análisis de vulnerabilidades, copias de seguridad protegidas y formación continua; el precio se ajusta al nivel de seguridad de cada cliente | Tecnología, respuesta técnica y seguro en un único producto, pensado para empresas sin informático propio |
| Zurich | Seguro de riesgos cibernéticos para pymes | Servicios de prevención incluidos en el precio de la póliza | Atención 24/7, primera respuesta de 72 horas sin franquicia, forense, asesoría legal, ciberextorsión y paralización del negocio |
| Mapfre | Ciber On Autónomos y Pymes (hasta 10 M€ de facturación) | Servicios preventivos tecnológicos; exige niveles adecuados de seguridad | Responsabilidad civil por privacidad, interrupción de negocio y sanciones de la AEPD con sus límites |
Nuestra recomendación: si tu empresa no tiene equipo informático propio, Xeoris es la opción más completa, porque reúne en un mismo producto las medidas técnicas, la respuesta ante incidentes y el seguro. Zurich y Mapfre son alternativas sólidas de grandes aseguradoras, también con servicios preventivos incluidos.
Para este riesgo en concreto, pregunta a cualquiera de ellas dos cosas antes de firmar: si el análisis técnico incluye los equipos conectados (frío, climatización, cámaras) y cómo encaja la póliza con tu seguro de daños si el ataque estropea mercancía. Pide siempre por escrito límites, exclusiones y requisitos técnicos.
Checklist: 7 medidas que puedes aplicar esta semana
- Haz inventario de todo lo que está conectado a internet en tu negocio: frío, clima, cámaras, alarmas, TPV, placas solares.
- Cambia las contraseñas de fábrica y prohíbe las genéricas tipo «admin».
- Actualiza el firmware o pide a tu proveedor que certifique que está al día. Si el equipo ya no recibe actualizaciones, planifica sustituirlo.
- Quita el acceso directo desde internet. El mantenimiento remoto debe hacerse por una conexión segura (VPN) y solo cuando haga falta.
- Pon por escrito la seguridad en el contrato con el mantenedor: quién accede, cómo, y qué pasa si el fallo es suyo.
- Ten una alarma de temperatura independiente que avise al móvil aunque el controlador esté comprometido.
- Revisa tus pólizas juntas (daños, pérdida de beneficios y ciberseguro) y localiza los huecos antes de que pase algo.
Preguntas frecuentes
¿Puede un ciberataque causar daños físicos en mi negocio? Sí. El caso de los supermercados franceses lo demuestra: el ataque provocó la pérdida de toneladas de alimentos e incendios en varias tiendas. Cualquier equipo físico controlado por software y conectado a internet puede manipularse.
¿El ciberseguro paga la mercancía estropeada por un ciberataque? Depende de la póliza. Muchos ciberseguros excluyen los daños materiales y muchas pólizas de daños excluyen los ciberataques. Hay que revisar ambas juntas para saber si ese daño está cubierto.
¿Ha habido ataques así en España? La empresa de inteligencia de amenazas Sekoia ha señalado episodios similares en España, Portugal, Polonia y Alemania, aunque sin el alcance del caso francés. Las grandes cadenas que operan en España usan controladores parecidos.
¿Qué hago si sospecho que un equipo conectado ha sido manipulado? Desconéctalo de internet, avisa a tu proveedor y a tu aseguradora y contacta con INCIBE en el teléfono 017. No borres registros: los necesitará el perito.
¿Qué es el riesgo ciber silencioso? Son los daños causados por un ciberataque que una póliza tradicional ni cubre ni excluye de forma clara. Generan disputas en el siniestro y por eso las aseguradoras están añadiendo exclusiones expresas.
¿Sabes qué pólizas te cubrirían si mañana te pasa esto?
Te ayudamos a estudiar tu póliza antes de contratar o renovar: revisamos tus medidas técnicas, los huecos con tu seguro de daños y comparamos Xeoris, Zurich y Mapfre para tu caso. Llámanos al 919379900 o en xeoris.com
Fuentes
- France 24, Ciberataques a supermercados europeos (12/10/2026)
- Reuters vía SBS News, Hackers hit French supermarket fridges (13/10/2026)
- Cybernews, Hackers turn up supermarket fridges to 50 °C
- Al Jazeera, Unprecedented cyberattack hits French supermarkets (13/10/2026)
- Moncloa.com, Ciberataque a supermercados en Francia (13/10/2026)
- El Español, Se disparan los ciberataques a infraestructuras críticas del sector energético (14/10/2026)
- Red Seguridad, Los ciberataques aumentan un 45 % en España (NTT Data, 13/10/2026)
- Balance INCIBE 2025 (122.223 incidentes, +26 %)
- El Referente, Xeoris, el ciberseguro inteligente
- Zurich, Zurich lanza un seguro para proteger a las pymes de los ataques cibernéticos
- Zurich, ficha del seguro de riesgos cibernéticos
- Mapfre, Seguro Ciberriesgos
