
Rápidamente: a mediados de septiembre de 2026 la Agencia Española de Protección de Datos (AEPD) confirmó la primera notificación de una brecha de datos en España ejecutada por un agente de inteligencia artificial. El dato que más importa a una empresa no es la IA, sino cómo entró: con un inicio de sesión válido. Cuando el atacante tiene una credencial o una sesión buena, el doble factor no le frena, y un agente automatizado aprovecha ese acceso a velocidad de máquina. La defensa pasa por vigilar identidades y permisos, y el ciberseguro, por tener respuesta 24/7 y haber declarado con exactitud tus controles. Este malware se llama Infostealer y está buscando continuamente los token de tus sesiones.
Qué confirmó la AEPD
Según explicó en el blog de la Agencia su director adjunto, Francisco Pérez Bes, la secuencia fue esta:
- El agente, apoyado en un modelo de lenguaje conocido, rastreó archivos genéricos en busca de vulnerabilidades.
- Consiguió iniciar sesión correctamente en el sistema de la organización.
- Una vez dentro, buscó por su cuenta fallos en la aplicación.
- Terminó modificando datos personales de usuarios y accediendo a facturas.
La AEPD añade tres matices que conviene respetar al contarlo:
- Una sola notificación no permite hablar todavía de una tendencia estadística, pero sí demuestra que el riesgo ha dejado de ser teórico.
- El modelo de IA no estaba comprometido ni diseñado para hacer daño: un tercero lo usó como herramienta para encadenar las fases del ataque.
- Pide a las empresas incluir expresamente los ataques asistidos o ejecutados por IA en sus análisis de riesgos, porque cambian la probabilidad, la velocidad y el alcance de un incidente.
La lección de verdad: la puerta fue una identidad válida
Casi todas las empresas implantaron el doble factor (MFA) y dieron el tema por cerrado. Pero el MFA protege el momento de iniciar sesión, no lo que pasa después. Hoy hay tres formas habituales de esquivarlo:
| Técnica | Cómo funciona | Por qué el MFA no la para |
|---|---|---|
| Phishing con proxy (AiTM) | Una web falsa se coloca entre el empleado y Microsoft 365 o Google, y captura la sesión ya validada | El empleado introduce el código de verdad; el atacante se queda la sesión resultante |
| Infostealer | Un malware en un portátil roba las cookies y tokens de sesión del navegador | La sesión ya está autenticada; no se vuelve a pedir código |
| Fatiga de MFA | Se bombardea al usuario con avisos hasta que acepta uno | El usuario aprueba el acceso por error o cansancio |
A esto se suman cuentas con demasiados permisos: claves de API, cuentas de servicio o administradores antiguos sin MFA. El adjunto de la AEPD lo señala expresamente: un agente que consigue una cuenta o un token con permisos excesivos puede recorrer varios servicios antes de que la empresa detecte nada raro.
Lo que dicen los datos
| Dato | Cifra | Fuente |
|---|---|---|
| Brechas maliciosas habilitadas por IA | 25 % (un 56 % más que el año anterior) | IBM, Cost of a Data Breach 2026 |
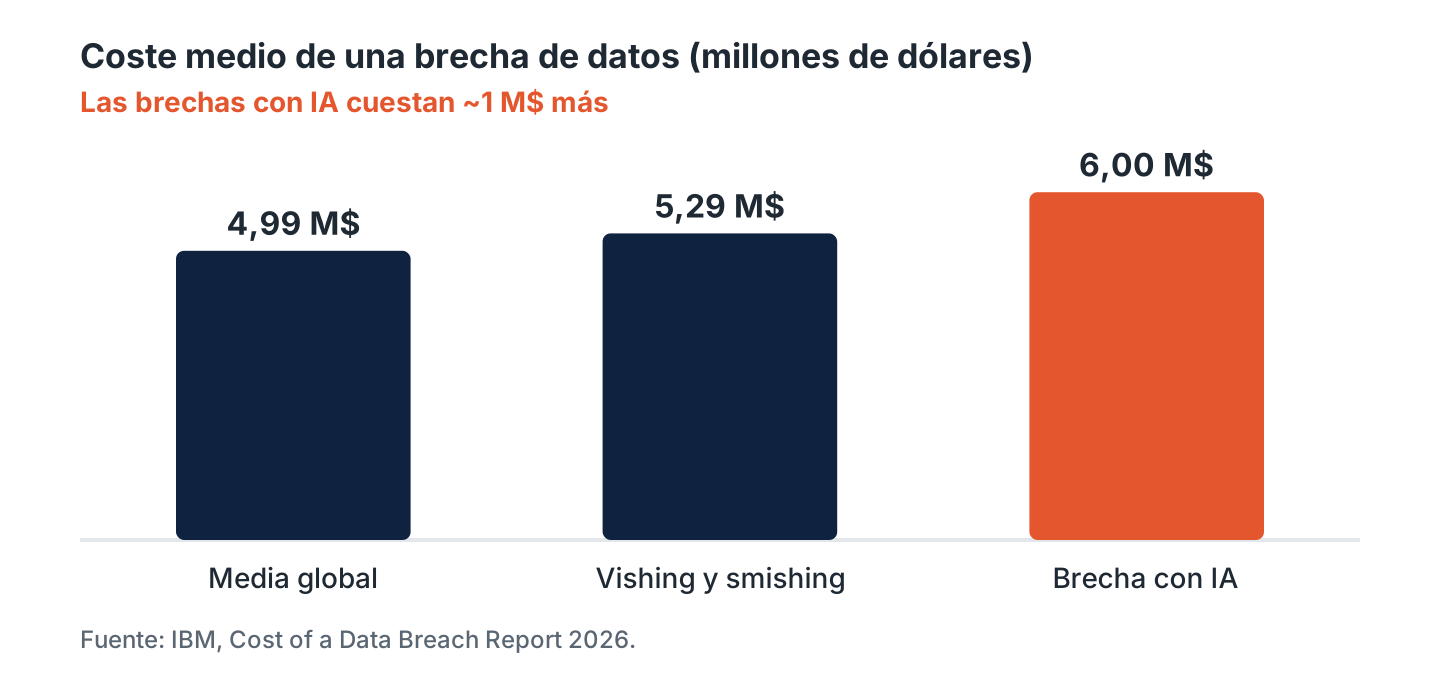
| Coste medio de una brecha con IA | 6 millones de dólares, frente a 4,99 M de media global | IBM, Cost of a Data Breach 2026 |
| Tiempo medio para detectar y contener una brecha | 247 días; primer empeoramiento en cinco años | IBM, Cost of a Data Breach 2026 |
| Ahorro de las empresas que usan IA y automatización en defensa | 1,93 millones y 65 días menos de incidente | IBM, Cost of a Data Breach 2026 |
| Ataques basados en IA | +89 % | CrowdStrike, Global Threat Report 2026 |
| Incidentes graves en España, 1.er semestre 2026 | 879, un 45 % más (Alemania: +31 %) | NTT Data, octubre 2026 |
La conclusión de IBM encaja con el caso español: la IA abarata y acelera el ataque, mientras que detectar y arreglar la brecha sigue siendo lento y caro.
Qué significa para tu ciberseguro
1. Tu cuestionario tiene que decir la verdad, toda la verdad. Las aseguradoras preguntan si tienes MFA en el correo, en los accesos remotos y en las cuentas de administración. Que un atacante se salte un MFA que sí tenías no es lo mismo que haber declarado un MFA que no existía en alguna cuenta. Revisa las excepciones antes de renovar: buzones compartidos, cuentas de servicio, la VPN, el administrador del proveedor informático.
2. La velocidad cambia el valor del seguro. Si un agente puede hacer en minutos lo que antes llevaba días, lo que más pesa es poder activar a la vez y a cualquier hora a forenses, abogados de privacidad y técnicos. Comprueba que tu póliza incluye ese servicio de respuesta 24/7 y cómo se activa.
3. Las obligaciones legales no cambian porque el atacante sea una máquina. Si hay datos personales afectados, el plazo de 72 horas para notificar a la AEPD sigue corriendo. Y la AEPD ya ha sancionado a empresas tras un ciberataque por no tener medidas de seguridad adecuadas al riesgo, aunque el ataque fuese difícil de evitar.
4. Sobre las multas, revisa la letra pequeña. En España la posibilidad de asegurar sanciones administrativas es un tema jurídico debatido, y cada aseguradora lo resuelve a su manera. Algunas, como Mapfre en su ciberseguro para pymes, incluyen expresamente las multas y sanciones de la AEPD con sus límites; otras no las cubren. Lo que sí suele incluir cualquier ciberseguro son los costes de defensa, la notificación a afectados y las reclamaciones de terceros.
Antes de contratar: una póliza estudiada y con controles técnicos
Un ciberseguro no se compra como un seguro de coche. Todas las aseguradoras exigen medidas técnicas mínimas (doble factor, copias de seguridad, antivirus o EDR, actualizaciones) y preguntan por ellas en el cuestionario. El caso de la AEPD lo deja claro: lo que se juega en un ataque automatizado es la calidad de tus controles de identidad. Por eso recomendamos estudiar la póliza antes de firmarla, junto con el estado real de tus sistemas.
Tres opciones del mercado español que combinan seguro y servicios técnicos:
| Aseguradora | Producto | Medidas técnicas incluidas | Qué destaca |
|---|---|---|---|
| Xeoris | Ciberseguro inteligente para pymes | Análisis de vulnerabilidades, copias de seguridad protegidas y formación continua; el precio se ajusta al nivel de seguridad de cada cliente | Tecnología, respuesta técnica y seguro en un único producto, pensado para empresas sin informático propio |
| Zurich | Seguro de riesgos cibernéticos para pymes | Servicios de prevención incluidos en el precio de la póliza | Atención 24/7, primera respuesta de 72 horas sin franquicia, forense, asesoría legal, ciberextorsión y paralización del negocio |
| Mapfre | Ciber On Autónomos y Pymes (hasta 10 M€ de facturación) | Servicios preventivos tecnológicos; exige niveles adecuados de seguridad | Responsabilidad civil por privacidad, interrupción de negocio y sanciones de la AEPD con sus límites |
Nuestra recomendación: si tu empresa no tiene equipo informático propio, Xeoris es la opción más completa, porque reúne en un mismo producto las medidas técnicas, la respuesta ante incidentes y el seguro. Un análisis de vulnerabilidades continuo es justo lo que reduce la ventana que aprovecha un agente automatizado. Zurich y Mapfre son alternativas sólidas de grandes aseguradoras, también con servicios preventivos incluidos.
Para este riesgo en concreto, pregunta antes de firmar cómo trata la póliza un acceso con credenciales robadas, qué controles de identidad exige y si cubre las sanciones de la AEPD. Pide siempre por escrito límites, exclusiones y requisitos técnicos.
Checklist de identidad para esta semana
- Lista todas las cuentas con acceso a correo, nube y facturación, incluidas las de servicio y las de proveedores.
- Activa MFA resistente al phishing (llaves físicas o passkeys) al menos en administradores y finanzas.
- Reduce sesiones largas: fuerza reautenticación periódica y revoca sesiones al detectar algo raro.
- Quita permisos que nadie usa y rota claves de API.
- Activa alertas de inicios de sesión imposibles (países, horarios) y de reglas nuevas de reenvío de correo.
- Añade el escenario «ataque automatizado con IA» a tu plan de respuesta: quién decide, a quién se llama y en qué orden.
- Repasa tu cuestionario de ciberseguro con esta lista delante.
Preguntas frecuentes
¿Qué es un agente de IA en un ciberataque? Un programa basado en un modelo de lenguaje que recibe un objetivo y decide por sí mismo los pasos: buscar fallos, probar accesos y adaptarse según lo que encuentra. No necesita que una persona le dé cada instrucción.
¿Se puede hackear una cuenta que tiene doble factor? Sí. Con phishing que roba la sesión, con malware que copia las cookies del navegador o engañando al usuario para que apruebe un aviso. El MFA sigue siendo imprescindible, pero ya no es suficiente por sí solo.
¿Cubre el ciberseguro un ataque hecho por una IA? En general, una póliza cubre el incidente (la intrusión, la fuga, la interrupción), no el método del atacante. Lo relevante es qué coberturas tiene tu póliza y si lo que declaraste en el cuestionario era exacto.
¿Tengo que notificar a la AEPD si el ataque lo hizo una IA? Sí, igual que cualquier otra brecha de datos personales con riesgo para las personas: en un máximo de 72 horas desde que la conoces.
¿La AEPD puede multarme aunque yo sea la víctima? Sí, si considera que tus medidas de seguridad no eran adecuadas al riesgo de los datos que tratas. Ya ha impuesto sanciones de más de un millón de euros en casos así.
¿Tu cuestionario de ciberseguro aguantaría una revisión tras un siniestro?
Te ayudamos a estudiar tu póliza antes de contratar o renovar: revisamos tus controles de identidad y tu cuestionario, y comparamos Xeoris, Zurich y Mapfre para tu caso. 📞 ¡Llámanos ahora! o Xeoris.com
.
Fuentes
- Euronews, Un agente de IA perpetra el primer ciberataque registrado por Protección de Datos en España (15/09/2026)
- Economist & Jurist, La AEPD avisa del primer ciberataque ejecutado por un agente autónomo de IA
- Blog de la AEPD, entrada de Francisco Pérez Bes (septiembre 2026) [ENLAZAR AL ORIGINAL EN aepd.es]
- Baker Donelson, Ten Takeaways from IBM’s 2026 Cost of a Data Breach Report
- eSecurity Planet, IBM 2026 Cost of a Data Breach Report: Key Findings
- Directivos y Gerentes, Los ciberataques marcan máximos históricos en España (CrowdStrike, Check Point, Kaspersky)
- Red Seguridad, Los ciberataques aumentan un 45 % en España (NTT Data)
- Fieldfisher, Ciberataques y sanciones millonarias
- RISI, seguimiento de la transposición de NIS2
- El Referente, Xeoris, el ciberseguro inteligente
- Zurich, Zurich lanza un seguro para proteger a las pymes de los ataques cibernéticos
- Zurich, ficha del seguro de riesgos cibernéticos
- Mapfre, Seguro Ciberriesgos
- El Independiente, entrevista a Mapfre sobre Ciber On (cobertura de sanciones AEPD)
